











책 이미지

eBook 미리보기
책 정보
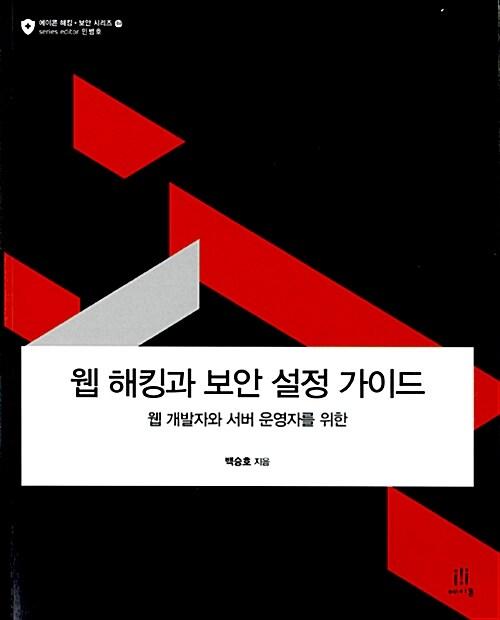
· 제목 : 웹 해킹과 보안 설정 가이드
· 분류 : 전자책 > 컴퓨터/모바일 > OS/Networking > 네트워크 보안/해킹
· ISBN : 9791194409199
· 출판일 : 2024-12-10
· 분류 : 전자책 > 컴퓨터/모바일 > OS/Networking > 네트워크 보안/해킹
· ISBN : 9791194409199
· 출판일 : 2024-12-10
책 소개
웹 해킹 기법을 소개하고, 홈페이지에서 해당 웹 해킹에 대한 취약점의 존재 여부를 확인하는 방법, 안전한 소스코드 개발 방법과 서버의 보안 설정 방법을 설명한다. 이 책을 통해 홈페이지 개발자는 안전한 홈페이...
웹 해킹 기법을 소개하고, 홈페이지에서 해당 웹 해킹에 대한 취약점의 존재 여부를 확인하는 방법, 안전한 소스코드 개발 방법과 서버의 보안 설정 방법을 설명한다. 이 책을 통해 홈페이지 개발자는 안전한 홈페이지 개발에 도움을 받을 수 있고, 운영자는 안전한 보안 설정 방법을 확인할 수 있다. 또한 보안을 공부하고자 하는 사람들에게 웹 해킹의 이해와 공격 및 대응 방법에 대해 배울 수 있는 좋은 교재가 될 것이다.
이 책에서 다루는 내용
이 책에서 다루는 내용
목차
I부 웹 해킹 기법과 대응 방안
1장 입력 값 조작 공격
1.1 운영체제 명령 실행
1.2 SQL 인젝션
1.3 크로스사이트 스크립팅
1.3.1 ASP에서의 크로스사이트 스크립팅 취약점 제거
1.3.2 PHP에서의 크로스사이트 스크립팅 취약점 제거
1.3.3 JSP에서의 크로스사이트 스크립팅 취약점 제거
1.4 크로스사이트 요청 변조
1.5 파일 업로드
1.5.1 ASP에서의 파일 업로드 점검
1.5.2 PHP에서의 파일 업로드 점검
1.5.3 JSP에서의 파일 업로드 점검
1.6 파일 다운로드
1.7 정리
2장 잘못된 보안 설정
2.1 디렉터리 인덱싱
2.2 정보 누출
2.3 관리자 페이지 노출
2.3.1 ASP에서의 관리자 IP 인증
2.3.2 PHP에서의 관리자 IP 인증
2.3.3 JSP에서의 관리자 IP 인증
2.4 위치 공개
2.5 웹서비스 메소드 설정 공격
2.6 정리
3장 자동화 도구
3.1 브루트포스
3.2 자동화 공격
3.3 정리
4장 취약한 보안 기능
4.1 불충분한 인증
4.2 불충분한 인가
4.2.1 불충분한 인가 취약점의 확인 방법
4.2.2 불충분한 인가 취약점의 대응 방안
4.3 불충분한 세션 관리
4.3.1 불충분한 세션 관리 취약점의 확인 방법
4.3.2 불충분한 세션 관리 취약점의 대응 방안
4.4 데이터 평문 전송
4.4.1 데이터 평문 전송 취약점의 확인 방법
4.4.2 데이터 평문 전송 취약점의 대응 방안
4.5 쿠키 변조
4.6 정리
II부 웹 서버 설정 가이드
5장 IIS 보안 설정
5.1 디렉터리 인덱싱 차단 설정
5.2 웹 서버 정보 누출의 차단 설정
5.3 홈 디렉터리 쓰기 권한의 차단 설정
5.4 파일 업로드 디렉터리 실행 권한의 차단 설정
5.5 사용자 오류 페이지 설정
5.6 메소드 제한 설정
5.7 웹 관리자 페이지 접근 IP 설정
5.8 디폴트 페이지 삭제
5.9 상위 경로로의 이동 차단 설정
5.10 소스 파일이나 설정 파일의 접근 권한 설정
5.11 기타 보안 설정
5.11.1 세션 타임아웃 설정
5.11.2 디버깅 오류 메시지 차단
5.11.3 미사용 스크립트 매핑 제거
5.11.4 로그 관리
6장 아파치 보안 설정
6.1 디렉터리 인덱싱 차단 설정
6.2 웹 서버 정보 누출 차단 설정
6.3 웹 서버 데몬의 root 권한 구동 제한 설정
6.4 홈 디렉터리의 쓰기 권한 차단 설정
6.5 파일 업로드 디렉터리의 실행 권한 차단 설정
6.6 로그 디렉터리의 일반 사용자 접근 차단 설정
6.7 사용자 오류 페이지 설정
6.8 메소드 제한 설정
6.9 디폴트 페이지 삭제
6.10 소스 파일이나 설정 파일 접근 권한 설정
6.11 웹 관리자 페이지의 접근 IP 설정
6.12 기타 보안 설정
6.12.1 Access_Log 설정
6.12.2 심볼릭 링크 사용 제한
6.12.3 MultiViews 사용 제한
6.12.4 최신 보안 패치 적용
7장 웹투비 보안 설정
7.1 디렉터리 인덱싱 차단 설정
7.2 웹 서버 정보 누출 차단 설정
7.3 웹 서버 데몬의 root 권한 구동 제한 설정
7.4 홈 디렉터리 쓰기 권한 차단 설정
7.5 로그 디렉터리의 일반 사용자 접근 차단 설정
7.6 사용자 오류 페이지 설정
7.7 메소드 제한 설정
7.8 디폴트 페이지 삭제
7.9 소스 파일이나 설정 파일의 접근 권한 설정
8장 아이플래닛 보안 설정
8.1 디렉터리 인덱싱 차단 설정
8.2 웹 서버 정보 누출 차단 설정
8.3 웹 서버 데몬의 root 권한 구동 제한 설정
8.4 홈 디렉터리 쓰기 권한 차단 설정
8.5 로그 디렉터리의 일반 사용자 접근 차단 설정
8.6 사용자 오류 페이지 설정
8.7 메소드 제한 설정
8.8 웹 관리자 페이지 접근 IP 설정
8.9 소스 파일이나 설정 파일 접근 권한 설정
8.10 기타 보안 설정
8.10.1 디폴트 페이지 삭제
8.10.2 심볼릭 링크 사용 제한
9장 톰캣 보안 설정
9.1 디렉터리 인덱싱 차단 설정
9.2 홈 디렉터리 쓰기 권한 차단 설정
9.3 로그 디렉터리의 일반 사용자 접근 차단 설정
9.4 사용자 오류 페이지 설정
9.5 메소드 제한 설정
9.6 디폴트 페이지 삭제
9.7 관리자 콘솔 접근 제한 설정
9.8 관리자 콘솔의 디폴트 계정/패스워드 변경
9.9 관리자 콘솔용 패스워드 파일의 접근 제한 설정
9.10 소스 파일이나 설정 파일 접근 권한 설정
10장 제우스 보안 설정
10.1 WAS 서버 정보 누출 차단 설정
10.2 홈 디렉터리 쓰기 권한 차단 설정
10.3 로그 디렉터리의 일반 사용자 접근 차단 설정
10.4 사용자 오류 페이지 설정
10.5 메소드 제한 설정
10.6 디폴트 페이지 삭제
10.7 관리자 콘솔 접근 제한 설정
10.8 관리자 콘솔의 디폴트 계정/패스워드 변경
10.9 관리자 콘솔용 패스워드 파일의 접근 제한 설정
10.10 소스 파일이나 설정 파일 접근 권한 설정
11장 웹로직 보안 설정
11.1 디렉터리 인덱싱 차단 설정
11.2 WAS 서버 정보 누출 차단 설정
11.3 홈 디렉터리 쓰기 권한 차단 설정
11.4 로그 디렉터리의 일반 사용자 접근 차단 설정
11.5 사용자 오류 페이지 설정
11.6 메소드 제한 설정
11.7 디폴트 페이지 삭제
11.8 관리자 콘솔 접근 제한 설정
11.9 관리자 콘솔의 디폴트 계정/패스워드 변경
11.10 관리자 콘솔용 패스워드 파일의 접근 제한 설정
11.11 소스 파일이나 설정 파일 접근 권한 설정
부록A 기타 보안 고려 사항
부록B 웹 상태 코드
부록C 웹 프락시 툴 사용법
1장 입력 값 조작 공격
1.1 운영체제 명령 실행
1.2 SQL 인젝션
1.3 크로스사이트 스크립팅
1.3.1 ASP에서의 크로스사이트 스크립팅 취약점 제거
1.3.2 PHP에서의 크로스사이트 스크립팅 취약점 제거
1.3.3 JSP에서의 크로스사이트 스크립팅 취약점 제거
1.4 크로스사이트 요청 변조
1.5 파일 업로드
1.5.1 ASP에서의 파일 업로드 점검
1.5.2 PHP에서의 파일 업로드 점검
1.5.3 JSP에서의 파일 업로드 점검
1.6 파일 다운로드
1.7 정리
2장 잘못된 보안 설정
2.1 디렉터리 인덱싱
2.2 정보 누출
2.3 관리자 페이지 노출
2.3.1 ASP에서의 관리자 IP 인증
2.3.2 PHP에서의 관리자 IP 인증
2.3.3 JSP에서의 관리자 IP 인증
2.4 위치 공개
2.5 웹서비스 메소드 설정 공격
2.6 정리
3장 자동화 도구
3.1 브루트포스
3.2 자동화 공격
3.3 정리
4장 취약한 보안 기능
4.1 불충분한 인증
4.2 불충분한 인가
4.2.1 불충분한 인가 취약점의 확인 방법
4.2.2 불충분한 인가 취약점의 대응 방안
4.3 불충분한 세션 관리
4.3.1 불충분한 세션 관리 취약점의 확인 방법
4.3.2 불충분한 세션 관리 취약점의 대응 방안
4.4 데이터 평문 전송
4.4.1 데이터 평문 전송 취약점의 확인 방법
4.4.2 데이터 평문 전송 취약점의 대응 방안
4.5 쿠키 변조
4.6 정리
II부 웹 서버 설정 가이드
5장 IIS 보안 설정
5.1 디렉터리 인덱싱 차단 설정
5.2 웹 서버 정보 누출의 차단 설정
5.3 홈 디렉터리 쓰기 권한의 차단 설정
5.4 파일 업로드 디렉터리 실행 권한의 차단 설정
5.5 사용자 오류 페이지 설정
5.6 메소드 제한 설정
5.7 웹 관리자 페이지 접근 IP 설정
5.8 디폴트 페이지 삭제
5.9 상위 경로로의 이동 차단 설정
5.10 소스 파일이나 설정 파일의 접근 권한 설정
5.11 기타 보안 설정
5.11.1 세션 타임아웃 설정
5.11.2 디버깅 오류 메시지 차단
5.11.3 미사용 스크립트 매핑 제거
5.11.4 로그 관리
6장 아파치 보안 설정
6.1 디렉터리 인덱싱 차단 설정
6.2 웹 서버 정보 누출 차단 설정
6.3 웹 서버 데몬의 root 권한 구동 제한 설정
6.4 홈 디렉터리의 쓰기 권한 차단 설정
6.5 파일 업로드 디렉터리의 실행 권한 차단 설정
6.6 로그 디렉터리의 일반 사용자 접근 차단 설정
6.7 사용자 오류 페이지 설정
6.8 메소드 제한 설정
6.9 디폴트 페이지 삭제
6.10 소스 파일이나 설정 파일 접근 권한 설정
6.11 웹 관리자 페이지의 접근 IP 설정
6.12 기타 보안 설정
6.12.1 Access_Log 설정
6.12.2 심볼릭 링크 사용 제한
6.12.3 MultiViews 사용 제한
6.12.4 최신 보안 패치 적용
7장 웹투비 보안 설정
7.1 디렉터리 인덱싱 차단 설정
7.2 웹 서버 정보 누출 차단 설정
7.3 웹 서버 데몬의 root 권한 구동 제한 설정
7.4 홈 디렉터리 쓰기 권한 차단 설정
7.5 로그 디렉터리의 일반 사용자 접근 차단 설정
7.6 사용자 오류 페이지 설정
7.7 메소드 제한 설정
7.8 디폴트 페이지 삭제
7.9 소스 파일이나 설정 파일의 접근 권한 설정
8장 아이플래닛 보안 설정
8.1 디렉터리 인덱싱 차단 설정
8.2 웹 서버 정보 누출 차단 설정
8.3 웹 서버 데몬의 root 권한 구동 제한 설정
8.4 홈 디렉터리 쓰기 권한 차단 설정
8.5 로그 디렉터리의 일반 사용자 접근 차단 설정
8.6 사용자 오류 페이지 설정
8.7 메소드 제한 설정
8.8 웹 관리자 페이지 접근 IP 설정
8.9 소스 파일이나 설정 파일 접근 권한 설정
8.10 기타 보안 설정
8.10.1 디폴트 페이지 삭제
8.10.2 심볼릭 링크 사용 제한
9장 톰캣 보안 설정
9.1 디렉터리 인덱싱 차단 설정
9.2 홈 디렉터리 쓰기 권한 차단 설정
9.3 로그 디렉터리의 일반 사용자 접근 차단 설정
9.4 사용자 오류 페이지 설정
9.5 메소드 제한 설정
9.6 디폴트 페이지 삭제
9.7 관리자 콘솔 접근 제한 설정
9.8 관리자 콘솔의 디폴트 계정/패스워드 변경
9.9 관리자 콘솔용 패스워드 파일의 접근 제한 설정
9.10 소스 파일이나 설정 파일 접근 권한 설정
10장 제우스 보안 설정
10.1 WAS 서버 정보 누출 차단 설정
10.2 홈 디렉터리 쓰기 권한 차단 설정
10.3 로그 디렉터리의 일반 사용자 접근 차단 설정
10.4 사용자 오류 페이지 설정
10.5 메소드 제한 설정
10.6 디폴트 페이지 삭제
10.7 관리자 콘솔 접근 제한 설정
10.8 관리자 콘솔의 디폴트 계정/패스워드 변경
10.9 관리자 콘솔용 패스워드 파일의 접근 제한 설정
10.10 소스 파일이나 설정 파일 접근 권한 설정
11장 웹로직 보안 설정
11.1 디렉터리 인덱싱 차단 설정
11.2 WAS 서버 정보 누출 차단 설정
11.3 홈 디렉터리 쓰기 권한 차단 설정
11.4 로그 디렉터리의 일반 사용자 접근 차단 설정
11.5 사용자 오류 페이지 설정
11.6 메소드 제한 설정
11.7 디폴트 페이지 삭제
11.8 관리자 콘솔 접근 제한 설정
11.9 관리자 콘솔의 디폴트 계정/패스워드 변경
11.10 관리자 콘솔용 패스워드 파일의 접근 제한 설정
11.11 소스 파일이나 설정 파일 접근 권한 설정
부록A 기타 보안 고려 사항
부록B 웹 상태 코드
부록C 웹 프락시 툴 사용법