
책 이미지

eBook 미리보기
책 정보
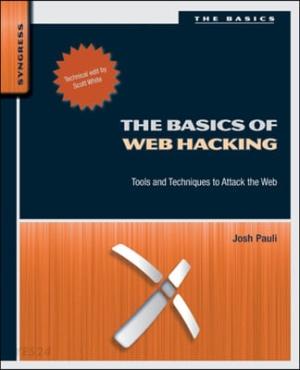
· 제목 : 이제 시작이야! 웹 해킹 입문
· 분류 : 국내도서 > 컴퓨터/모바일 > OS/Networking > 네트워크 보안/해킹
· ISBN : 9788994774787
· 쪽수 : 196쪽
· 출판일 : 2014-09-26
· 분류 : 국내도서 > 컴퓨터/모바일 > OS/Networking > 네트워크 보안/해킹
· ISBN : 9788994774787
· 쪽수 : 196쪽
· 출판일 : 2014-09-26
책 소개
철통보안 시리즈 22권. 이 책은 도구를 사용하는 간단한 프로세스를 통해 널리 만연한 웹 취약점이 무엇이고, 어디서 · 왜 · 어떻게 발생하는지, 그리고 어떻게 공격하는지 완전하게 이해할 수 있도록 도와준다.
철통보안 시리즈 22권. 이 책은 도구를 사용하는 간단한 프로세스를 통해 널리 만연한 웹 취약점이 무엇이고, 어디서 · 왜 · 어떻게 발생하는지, 그리고 어떻게 공격하는지 완전하게 이해할 수 있도록 도와준다.
웹 애플리케이션은 저항이 가장 적은 통로이며, 공격받을 경우 조직에 심각한 영향을 줄 뿐만 아니라 극복해야 하는 가장 낮은 장애물이기도 하다. 이 책은 해킹을 시작하는 사람에게 최고의 선택이 될 것이며, 다른 사전지식이나 경험 없이도 깊이 파고들 수 있다!
이 책은 웹 보안을 '웹 서버 해킹', '웹 애플리케이션 해킹', '웹 사용자 해킹'의 세 분야로 나눠 소개한다. 따라서 여러분은 웹 취약점과 공격 이면의 실질적인 이론뿐만 아니라 Burp Suite, splmap, Zed Attack Proxy, web shells, Social-Engineer Toolkit(SET), Nmap, Nessus, Metasploit, netcat 등의 도구를 설정하고 사용하는 방법을 배우게 된다.
웹 애플리케이션은 저항이 가장 적은 통로이며, 공격받을 경우 조직에 심각한 영향을 줄 뿐만 아니라 극복해야 하는 가장 낮은 장애물이기도 하다. 이 책은 해킹을 시작하는 사람에게 최고의 선택이 될 것이며, 다른 사전지식이나 경험 없이도 깊이 파고들 수 있다!
이 책은 웹 보안을 '웹 서버 해킹', '웹 애플리케이션 해킹', '웹 사용자 해킹'의 세 분야로 나눠 소개한다. 따라서 여러분은 웹 취약점과 공격 이면의 실질적인 이론뿐만 아니라 Burp Suite, splmap, Zed Attack Proxy, web shells, Social-Engineer Toolkit(SET), Nmap, Nessus, Metasploit, netcat 등의 도구를 설정하고 사용하는 방법을 배우게 된다.
목차
1장. 웹 해킹의 기초
- 소개
- 웹 애플리케이션이란 무엇인가?
- HTTP에 대해 알아야 할 것들
- 웹 해킹의 기초: 우리의 접근 방향
- IT의 모든 부분과 관련된 웹 애플리케이션
- 현존하는 방법론
- 가장 흔한 웹 취약점
- 테스트 환경 설정하기
2장. 웹 서버 해킹
- 소개
- 사전조사
- 포트 스캐닝
- 취약점 스캐닝
- 공격하기
- 접근 유지하기
3장. 웹 애플리케이션 사전조사 및 스캐닝
- 소개
- 웹 애플리케이션 사전조사
- 웹 애플리케이션 스캐닝
4장. 웹 애플리케이션 주입공격으로 공격하기
- 소개
- SQL 주입 취약점
- SQL 주입공격
- 운영체제 명령어 주입 취약점
- 운영체제 명령어 주입공격
- 웹 쉘
5장. 인증 무력화, 경로 횡단으로 웹 애플리케이션 공격하기
- 소개
- 인증과 세션 취약점
- 경로 횡단 취약점
- 무작위 인증 공격
- 세션 공격
- 경로 횡단 공격
6장. 웹 사용자 해킹
- 소개
- 크로스 사이트 스크립트 취약점
- 크로스 사이트 요청 변조 취약점
- 기술적인 사회공학 취약점
- 웹 사용자 사전조사
- 웹 사용자 스캐닝
- 웹 사용자 공격
- 크로스 사이트 스크립트 공격
- 반사형 XSS 공격
- 저장형 XSS 공격
- 크로스 사이트 요청 변조 공격
- 사용자 공격 프레임워크
7장. 문제점 고치기
- 소개
- 웹 서버의 문제점 고치기
- 웹 애플리케이션의 문제점 고치기
- 웹 사용자의 문제점 고치기
8장. 다음 단계
- 소개
- 보안 커뮤니티 그룹과 이벤트
- 정규 교육
- 인증
- 추가로 볼만한 책
- 소개
- 웹 애플리케이션이란 무엇인가?
- HTTP에 대해 알아야 할 것들
- 웹 해킹의 기초: 우리의 접근 방향
- IT의 모든 부분과 관련된 웹 애플리케이션
- 현존하는 방법론
- 가장 흔한 웹 취약점
- 테스트 환경 설정하기
2장. 웹 서버 해킹
- 소개
- 사전조사
- 포트 스캐닝
- 취약점 스캐닝
- 공격하기
- 접근 유지하기
3장. 웹 애플리케이션 사전조사 및 스캐닝
- 소개
- 웹 애플리케이션 사전조사
- 웹 애플리케이션 스캐닝
4장. 웹 애플리케이션 주입공격으로 공격하기
- 소개
- SQL 주입 취약점
- SQL 주입공격
- 운영체제 명령어 주입 취약점
- 운영체제 명령어 주입공격
- 웹 쉘
5장. 인증 무력화, 경로 횡단으로 웹 애플리케이션 공격하기
- 소개
- 인증과 세션 취약점
- 경로 횡단 취약점
- 무작위 인증 공격
- 세션 공격
- 경로 횡단 공격
6장. 웹 사용자 해킹
- 소개
- 크로스 사이트 스크립트 취약점
- 크로스 사이트 요청 변조 취약점
- 기술적인 사회공학 취약점
- 웹 사용자 사전조사
- 웹 사용자 스캐닝
- 웹 사용자 공격
- 크로스 사이트 스크립트 공격
- 반사형 XSS 공격
- 저장형 XSS 공격
- 크로스 사이트 요청 변조 공격
- 사용자 공격 프레임워크
7장. 문제점 고치기
- 소개
- 웹 서버의 문제점 고치기
- 웹 애플리케이션의 문제점 고치기
- 웹 사용자의 문제점 고치기
8장. 다음 단계
- 소개
- 보안 커뮤니티 그룹과 이벤트
- 정규 교육
- 인증
- 추가로 볼만한 책